Artikel 32 DSGVO: Technische und organisatorische Maßnahmen verstehen
Eine Liste mit Schutzmaßnahmen ist noch kein funktionierender Datenschutzprozess. Artikel 32 DSGVO verbindet die Sicherheit personenbezogener Daten mit den Risiken einer Verarbeitung. Dieser Beitrag erklärt die Begriffe, die Rolle von Zugriffskontrollen und warum neben der Einführung auch die Wirksamkeit von Maßnahmen zählt.
Wissensbeitrag · Stand: 20. September 2026 · Allgemeine Information, keine rechtliche Bewertung eines Einzelfalls. Titelbild: KI-generiertes Symbolbild.
Was bedeutet „technisch und organisatorisch“?
Technische Maßnahmen wirken über die eingesetzte Technik. Beispiele sind Verschlüsselung, Zugriffsbeschränkungen oder Datensicherungen. Organisatorische Maßnahmen gestalten dagegen Abläufe und Verantwortlichkeiten: etwa die Freigabe neuer Benutzerkonten, der Umgang mit ausgeschiedenen Beschäftigten oder ein dokumentierter Wiederherstellungstest.
In der Praxis greifen beide Seiten ineinander. Eine Software kann Berechtigungen sehr genau abbilden. Wenn aber niemand festlegt, wer sie genehmigt und wann sie überprüft werden, bleibt das Berechtigungskonzept unvollständig. Umgekehrt hilft eine gute Richtlinie wenig, wenn die tatsächliche Konfiguration davon abweicht.
Die Abkürzung TOM steht für technische und organisatorische Maßnahmen. Die zentrale Vorschrift ist Artikel 32 DSGVO in unserer Gesetzesbibliothek. Den amtlichen Text stellt EUR-Lex bereit.
Welche Schutzziele stehen im Gesetz?
Artikel 32 benennt unter anderem die folgenden Eigenschaften von Systemen und Diensten. Die kurzen Erläuterungen übersetzen sie in Alltagssprache:
- Vertraulichkeit: Informationen sollen nicht unbefugt zugänglich werden.
- Integrität: Informationen und ihre Verarbeitung sollen vor unzulässigen Veränderungen geschützt sein.
- Verfügbarkeit: Berechtigte Personen sollen Daten und Funktionen bei Bedarf nutzen können.
- Belastbarkeit: Systeme und Dienste sollen auch unter Störungen tragfähig bleiben.
Die Vorschrift nennt außerdem die Wiederherstellung nach Zwischenfällen sowie die regelmäßige Prüfung der Wirksamkeit. Pseudonymisierung und Verschlüsselung gehören ebenfalls zu den ausdrücklich genannten möglichen Maßnahmen. Der Gesetzestext beschreibt keinen für jede Verarbeitung identischen Produktkatalog. Seine Auswahl hängt vom jeweiligen Zusammenhang ab.
Warum ist das Risiko der Ausgangspunkt?
Bei der Bewertung geht es um mögliche Folgen für Menschen. Ein offengelegtes Adressverzeichnis kann andere Auswirkungen haben als unbefugt zugängliche Gesundheitsinformationen. Auch der Umfang, die Verarbeitungssituation und die Wahrscheinlichkeit eines Schadens sind relevant. Der Schutzbedarf lässt sich deshalb nicht allein aus der Anzahl der eingesetzten Sicherheitsprodukte ableiten.
Artikel 32 berücksichtigt unter anderem den Stand der Technik, die Implementierungskosten, die Eigenschaften der Verarbeitung sowie Wahrscheinlichkeit und Schwere möglicher Risiken. Die Kosten werden damit als Gesichtspunkt genannt; sie ersetzen jedoch nicht das Ziel eines angemessenen Schutzniveaus. Die sächsische Datenschutzaufsicht erläutert den Zusammenhang zwischen Maßnahmen und ihrer regelmäßigen Wirksamkeitsprüfung.
Beispiel: Wer darf auf einen gemeinsamen Ordner zugreifen?
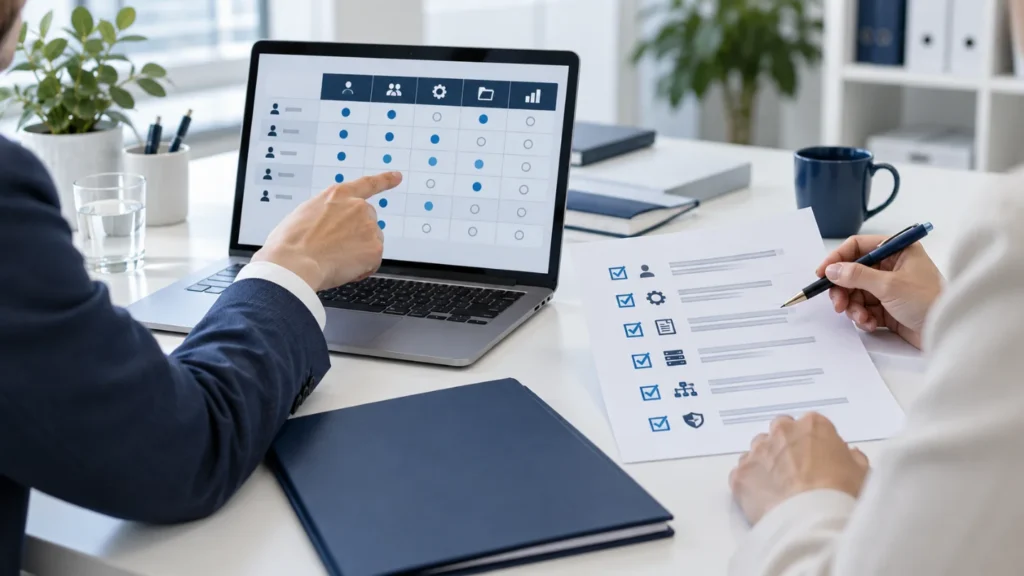
Ein Team speichert Vorgänge in einem gemeinsamen Arbeitsbereich. Ein sinnvolles Lernbeispiel betrachtet nicht nur das Passwort, sondern den gesamten Lebenszyklus einer Berechtigung: Wer braucht welche Informationen? Wer gibt den Zugriff frei? Was geschieht bei einem Aufgabenwechsel? Wie wird festgestellt, ob ehemalige Teammitglieder noch Zugriff haben?
Auf der technischen Seite stehen etwa Benutzergruppen und abgestufte Rechte. Auf der organisatorischen Seite stehen Genehmigungen, Zuständigkeiten und wiederkehrende Überprüfungen. Eine Zugriffskontrolle verbindet beides. Welche Ausgestaltung im konkreten Fall ausreicht, lässt sich aus diesem allgemeinen Beispiel nicht ableiten.
Dokumentieren ist wichtig – Überprüfen ebenso
Zwischen „vorgesehen“, „eingerichtet“ und „wirksam“ liegt ein Unterschied. Eine Sicherung kann täglich als erfolgreich protokolliert werden, während eine Wiederherstellung noch nie erprobt wurde. Ein Zugriffskonzept kann aktuell aussehen, obwohl sich Teamrollen längst verändert haben.
Für Schulungen lässt sich dieser Unterschied mit fünf Fragen sichtbar machen:
- Welche Verarbeitung und welche möglichen Folgen für betroffene Menschen werden betrachtet?
- Welches Schutzziel soll eine Maßnahme unterstützen?
- Wer betreibt und überprüft die Maßnahme?
- Woran wäre erkennbar, dass sie tatsächlich funktioniert?
- Welche Veränderung würde eine erneute Bewertung auslösen?
Das ist eine Struktur zum Verstehen und Besprechen von Maßnahmen. Sie ist weder ein vollständiger Maßnahmenkatalog noch eine Bestätigung der Angemessenheit für ein bestimmtes Unternehmen.
Häufige Verständnisfragen
Genügt ein kopiertes TOM-Dokument?
Ein Muster kann Begriffe und Kategorien vermitteln. Es zeigt aber nicht, welche Maßnahmen tatsächlich vorhanden sind oder ob diese zur betrachteten Verarbeitung passen. Der Bezug zur realen Arbeitsweise ist entscheidend für die Aussagekraft.
Bedeutet Artikel 32 eine Garantie gegen jeden Vorfall?
Die Vorschrift formuliert einen risikobezogenen Maßstab. Weder lässt sich aus jedem Vorfall allein auf ein unangemessenes Schutzniveau schließen, noch belegt das bisherige Ausbleiben eines Vorfalls automatisch ausreichende Maßnahmen.
Was passiert, wenn trotz Maßnahmen eine Datenpanne eintritt?
Dann kommen weitere Fragestellungen hinzu. Die Unterscheidung zwischen einer Meldung an die Aufsicht und einer Information betroffener Personen erläutert unser Beitrag Datenpanne: Artikel 33 und 34 DSGVO im Vergleich.